Sağlık Sigortası Taşınabilirliği ve Hesap Verebilirlik Yasası (HIPAA), sağlık hizmetlerinde hasta verilerini koruma standardını belirler. Bunun önemli bir yönü, Korunan Sağlık Bilgilerinin (PHI) kimliğinin gizlenmesidir. Kimliğin gizlenmesi, hasta gizliliği için sağlık verilerinden kişisel tanımlayıcıları kaldırır.
Mevcut yöntemler arasında HIPAA Uzman Belirlenmesi öne çıkıyor. Bu yöntem, sağlık araştırmaları ve politika oluşturmada kritik bir husus olan veri kullanımını gizlilikle dengeler.
Makalemiz bu karmaşık sürece odaklanıyor. HIPAA Uzman Kararının hassas sağlık verilerini nasıl güvenli, anonim bir formata dönüştürdüğünü araştırıyoruz.
PHI ve HIPAA'yı Anlamak
HIPAA Journal'ın 2009-2022 yılları arasında yayınladığı rapora göre, 5,150 sağlık verisi ihlali yaşandı. Her olayda en az 500 kayıt etkilendi. Bu ihlaller, Sağlık ve İnsan Hizmetleri Bakanlığı (HHS) Sivil Haklar Ofisi'ne bildirildi. Bu ihlaller, 382 milyondan fazla sağlık kaydının açığa çıkmasına neden oldu.
PHI, sağlık hizmetlerinde hasta mahremiyetinin anahtarıdır. Tıbbi kayıtlar ve kişisel ayrıntılar gibi tanımlanabilir hasta verilerini içerir. PHI, çeşitli sağlık platformlarında klinik ortamların ötesinde mevcuttur.
Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası (HIPAA), PHI yönetimini yönetir. ABD'de gizlilik, güvenlik ve ihlal bildirimi standartlarını belirler HIPAA, kapsam dahilindeki kuruluşlar (C.E.'ler) ve iş ortakları (B.A.'lar) için rolleri tanımlar. Hastaneler ve doktorlar da dahil olmak üzere C.E.'ler PHI ile doğrudan ilgilenir.
Faturalandırma şirketleri ve bulut hizmet sağlayıcıları gibi B.A.'lar da C.E.'lerle çalışır ve PHI'ye erişir. Her iki taraf da hasta bilgilerinin korunmasında önemli bir rol oynamaktadır. Bu yasa hasta verilerini koruyor ve ihlallere karşı katı cezalar getiriyor.
[Ayrıca Okuyun: Veri Tanımsızlaştırma Rehberi: Yeni Başlayanların Bilmesi Gereken Her Şey]
Kimliksizleştirme İhtiyacı
PHI'nın kimliğinin gizlenmesi veri ihlallerine karşı koruma sağlar. PHI'dan tanımlanabilir ayrıntıları kaldırarak kötüye kullanım risklerini azaltır. Dijital sağlık kayıtları tehdit olasılıklarını artırarak PHI'yi hedef haline getiriyor. İhlallerin ciddi sonuçları olabilir.
HIPAA Uzman Değerlendirmesi ve Uzman Değerlendirmesi Kimliksizleştirme bu sorunu ele almaktadır. Bu sayede hayati önem taşıyan sağlık verilerinin güvenli bir şekilde kullanılması sağlanır. Sağlık hizmeti sağlayıcıları ve araştırmacılar hasta kimliklerini gizli tutar.
Uzman Tespit Yöntemine Genel Bakış
HIPAA, kimlik bilgilerinin gizlenmesine yönelik Uzman Belirleme yöntemini öngörmektedir. Korunan Sağlık Bilgilerinin (PHI) anonim kalmasını sağlayan incelikli bir yaklaşımdır.
Safe Harbor yöntemi 18 spesifik tanımlayıcının kaldırılmasını içerir. Bunun aksine, Uzman Kararı istatistiksel veya bilimsel değerlendirmeyi kullanır. Bu yöntem, bir bireyin kimliğini belirlemek için bilgilerin kullanılması riskini aktif olarak değerlendirir. Verilerin, gizlilik yasalarının ve istatistiksel yöntemlerin derinlemesine anlaşılmasını gerektirir. Uzmanın istatistiksel ve bilimsel ilkeleri PHI'ya uygulama konusunda önemli bir uzmanlığa ihtiyacı vardır.
Bilirkişi Belirleme Süreci
Kimlik tespitine yönelik HIPAA Uzman Belirleme yöntemi, hassasiyet ve uzmanlık gerektiren titiz bir süreçtir. İşte Uzman Kararının birkaç kritik adımı.
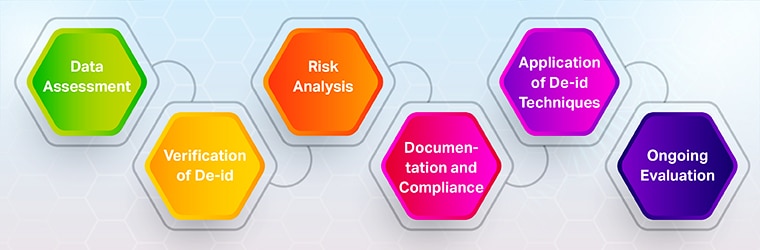
Veri Değerlendirmesi: Uzman, veri setini değerlendirerek Korunan Sağlık Bilgisi (PHI) türlerini belirler. Bu adım, ilgili verilerin niteliğini ve hassasiyetini anlamak için çok önemlidir.
Risk Analizi: Uzman, yeniden tanımlama olasılığını belirlemek için bir risk analizi yapar. Uzmanlar, kişisel sağlık bilgilerinin bireylerle nasıl ilişkilendirilebileceğini değerlendirir. Bu değerlendirmede çeşitli harici veri kaynaklarını dikkate alırlar.
Kimliksizleştirme Tekniklerinin Uygulanması: Uzman, risk analizine dayanarak PHI tanımlayıcılarını kaldırmak veya değiştirmek için uygun istatistiksel yöntemler uygular. Bu, genelleme, bastırma veya veri bozma tekniklerini içerebilir.
Kimliksizleştirmenin Doğrulanması: Kimliksizleştirme işleminden sonra, uzman yeniden kimlik tespit riskinin düşük olduğunu doğrular. Bu adım genellikle anonimliği sağlamak için verilerin çeşitli senaryolarla test edilmesini içerir.
Belgeleme ve Uyumluluk: Uzman, tüm süreci belgelendirir. Bu süreç, kimliksizleştirme için kullanılan yöntemlerin ayrıntılı olarak açıklanmasını içerir. Ayrıca, verilerin HIPAA standartları tarafından belirlenen kriterleri nasıl karşıladığının gerekçelendirilmesini de gerektirir. Bu belgeleme, mevzuata uyumluluk açısından hayati önem taşır.
Sürekli Değerlendirme: Uzman, veri ortamları dinamik olduğundan, anonimleştirilmiş verileri izler ve yeniden değerlendirir. Bu, HIPAA düzenlemelerine sürekli uyumluluğu sağlamayı amaçlar.
Kimlik Gizliliğinin Belirlenmesine İlişkin Kriterler
- Bir bireyin veri setinden yeniden kimliklendirilme olasılığı düşük olmalıdır.
- Doğrudan tanımlayıcıları (isimler ve sosyal güvenlik numaraları gibi) ve dolaylı tanımlayıcıları (tarihler veya coğrafi bilgiler gibi) göz önünde bulundurun.
Zorluklar ve Sınırlamalar
- Verilerin kimlik bilgilerinin gizlenmesi, istatistikler ve veri gizliliği yasalarında uzmanlık gerektirir. Önemli kaynaklar gerektirir.
- Gizliliği korurken verilerin yararlı kalmasını sağlamak zordur. Kimlik bilgilerinin kesin bir şekilde ortadan kaldırılması araştırma potansiyelini sınırlayabilir.
- Veri yeniden tanımlama yöntemleri gelişmeye devam ediyor. Bu, kimliksizleştirme yaklaşımlarında sürekli güncellemeler yapılmasını gerektirir.
Uzman Belirleme yöntemi, HIPAA kimlik gizleme işleminin önemli bir parçasıdır. Uzman bilgisi ve dikkatli uygulama gerektirir.
Uzman Belirlenmesine İlişkin Uygulama Stratejileri
Uzman Belirleme yöntemini uygulamak stratejik planlama ve teknolojik beceri gerektirir. Temel adımlar şunları içerir: